
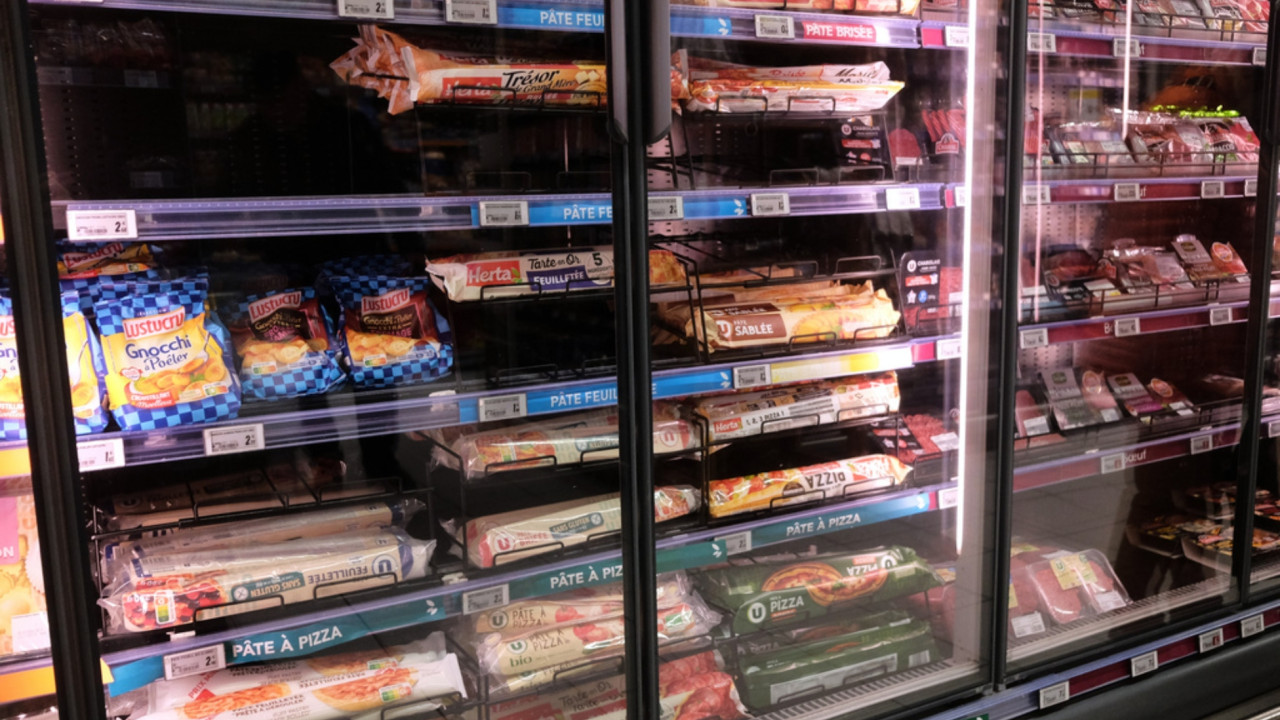
Ποιος και για ποιον λόγο παρεμβαίνει στα συστήματα ψύξης των ευρωπαϊκών σούπερ μάρκετ; Αυτό αποτελεί το κεντρικό ερώτημα των ερευνών σε αρκετές ευρωπαϊκές χώρες, μετά από μια σειρά κυβερνοεπιθέσεων που οδήγησαν σε απότομη αύξηση της θερμοκρασίας σε ψυγεία και καταψύκτες καταστημάτων, θέτοντας σε κίνδυνο μεγάλες ποσότητες τροφίμων.
Αλυσίδες σούπερ μάρκετ σε τουλάχιστον επτά χώρες –Βέλγιο, Εσθονία, Ιρλανδία, Φινλανδία, Λουξεμβούργο, Ολλανδία και Σουηδία– ανέφεραν τη Δευτέρα προβλήματα στα συστήματα ψύξης τους, με ορισμένες να επιβεβαιώνουν ότι είχαν δεχθεί κυβερνοεπίθεση.
Σε κάποιες περιπτώσεις, οι εισβολείς κατάφεραν να αποκτήσουν πρόσβαση στα συστήματα ελέγχου και να μεταβάλουν εξ αποστάσεως τις ρυθμίσεις θερμοκρασίας, ανεβάζοντάς την ακόμη και στους 50 βαθμούς Κελσίου.
Τα περιστατικά παρουσιάζουν σημαντικές ομοιότητες με την επίθεση που είχε προηγηθεί στη Γαλλία τον περασμένο μήνα, όταν χάκερ απέκτησαν τον έλεγχο ψυκτικών μονάδων σε έως και 700 σούπερ μάρκετ.
Η επίθεση προκάλεσε εκτεταμένες απώλειες τροφίμων, ενώ σε ορισμένα καταστήματα εκδηλώθηκαν ακόμη και πυρκαγιές. Το συνολικό οικονομικό κόστος εκτιμήθηκε σε δεκάδες εκατομμύρια ευρώ.
Ο επίτροπος Τροφίμων και Γεωργίας της Ευρωπαϊκής Ένωσης, Κριστόφ Χάνσεν, χαρακτήρισε τις επαναλαμβανόμενες επιθέσεις «βαθιά ανησυχητικές», κάνοντας λόγο για μια σκόπιμη προσπάθεια διατάραξης της αλυσίδας εφοδιασμού τροφίμων και υπονόμευσης της εμπιστοσύνης των καταναλωτών.
Από τη Σουηδία έως το Βέλγιο: Οι αλυσίδες που επλήγησαν
Στη Σουηδία, η αλυσίδα Coop επιβεβαίωσε στην εφημερίδα Aftonbladet ότι έξι καταστήματά της επηρεάστηκαν από το περιστατικό. Αντίστοιχα, η ICA ανακοίνωσε ότι ένας περιορισμένος αριθμός καταστημάτων της αντιμετώπισε προβλήματα στα συστήματα ψύξης και κατάψυξης κατά τη διάρκεια της νύχτας.
Σε κατάστημα της ICA στην περιοχή Sjöbo, στη νότια Σουηδία, αναφέρθηκε ότι οι ψυκτικές μονάδες είχαν παραβιαστεί και οι θερμοκρασίες τους είχαν ρυθμιστεί στους 50 βαθμούς Κελσίου.
Άλλο κατάστημα της αλυσίδας στη Στοκχόλμη ενημέρωσε τους πελάτες ότι οι καταψύκτες του είχαν τεθεί εκτός λειτουργίας εξαιτίας κυβερνοεπίθεσης που σημειώθηκε στις 2 τα ξημερώματα, με αποτέλεσμα να καταστραφεί το περιεχόμενό τους.
Ο επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Σουηδίας, Τζον Μπίλοου, δήλωσε ότι η υπηρεσία του εξετάζει περιστατικά σε ολόκληρη τη χώρα.
Όπως ανέφερε στο Reuters, έχει διαπιστωθεί ότι υπάρχουν αρκετές εκτεθειμένες συσκευές λειτουργικής τεχνολογίας (Operational Technology – OT), οι οποίες χρειάζονται ενημερώσεις λογισμικού ή διορθώσεις ασφαλείας.
Στο Βέλγιο, η ολλανδική εταιρεία λιανεμπορίου Ahold Delhaize, η οποία είχε ήδη αναφέρει ένα αντίστοιχο περιστατικό στις ολλανδικές αρχές τον προηγούμενο μήνα, ανακοίνωσε ότι επηρεάστηκαν ψυγεία και καταψύκτες σε δεκάδες σούπερ μάρκετ της στο Βέλγιο και το Λουξεμβούργο.
Η εταιρεία δεν προσδιόρισε αρχικά την αιτία του προβλήματος. Ωστόσο, σε κατάστημα βορειοανατολικά των Βρυξελλών, δημοσιογράφοι διαπίστωσαν ότι τα ψυγεία και οι καταψύκτες ήταν άδεια.
Σχετική ανακοίνωση προς τους πελάτες ανέφερε ότι, εξαιτίας κυβερνοεπιθέσεων, δεν θα υπήρχαν προϊόντα στα ψυγεία και τους καταψύκτες.
Εκπρόσωπος της εταιρείας, η Σάρα Ντε Μέεστερ, δήλωσε ότι η ποικιλία των νωπών και κατεψυγμένων προϊόντων στα καταστήματα που επηρεάστηκαν ήταν προσωρινά περιορισμένη.
Διευκρίνισε, ωστόσο, ότι τα κέντρα διανομής λειτουργούσαν κανονικά και δεν είχε σημειωθεί διακοπή στις παραδόσεις.
Σύμφωνα με τη βελγική εφημερίδα Le Soir, το πρόβλημα επηρέασε δεκάδες καταστήματα, μεταξύ των οποίων πέντε καταστήματα Spar, σημεία Shop & Go που λειτουργούν σε πρατήρια καυσίμων Q8, καθώς και μικρότερα καταστήματα Proxy Delhaize.
Ο Στέφαν Μόελανς, διευθύνων σύμβουλος της Sabcobel, της εταιρείας που διαχειρίζεται τα συστήματα ψύξης της Delhaize, δήλωσε ότι η κινητοποίηση τεχνικών ξεκίνησε στη 1 τα ξημερώματα. Τα συνεργεία εργάστηκαν όλη τη νύχτα, αποσυνδέοντας τις εγκαταστάσεις που είχαν επηρεαστεί.
Σε δηλώσεις του στο πρακτορείο Belga, επιβεβαίωσε ότι επρόκειτο για κυβερνοεπίθεση, κατά την οποία οι εξατμιστές των ψυκτικών μονάδων τέθηκαν σε λειτουργία απόψυξης.
Προβλήματα καταγράφηκαν και σε άλλες μεγάλες αλυσίδες. Η Colruyt ανακοίνωσε ότι επηρεάστηκαν πέντε καταστήματά της, ενώ η Intermarché ανέφερε αντίστοιχα προβλήματα σε 15 καταστήματα.
Η Carrefour Belgium έκανε λόγο για περίπου 15 καταστήματα που αντιμετώπισαν δυσλειτουργίες, σε ένα δίκτυο περίπου 700 σημείων πώλησης.
«Πρόκειται για κυβερνοεπίθεση, δεν υπάρχει άλλη εξήγηση», δήλωσε ο εκπρόσωπος της Carrefour, Μιχ Βεργκάουεν.
Στο μεταξύ, εκπρόσωπος της Ikea Belgium επιβεβαίωσε στο Agence France-Presse ότι κυβερνοεπίθεση προκάλεσε απότομη αύξηση της θερμοκρασίας στους καταψύκτες του καταστήματος της εταιρείας στη Μονς.
Η επιχείρηση, γνωστή και για τα σουηδικά κεφτεδάκια που διαθέτει στα εστιατόρια των καταστημάτων της, αναγκάστηκε να αποσύρει προληπτικά ορισμένα τρόφιμα από τις ψυκτικές μονάδες, εκτιμώντας ότι θα υπάρξουν απώλειες λόγω της αλλοίωσης των προϊόντων.
🥵 Hackers wreak havoc in European supermarkets: refrigerators heated up to +50°C A new wave of cyberattacks has hit stores in Ireland, Sweden, Belgium, Luxembourg, the Netherlands, and Estonia. Hackers gained access to refrigeration systems, switched the equipment into defrost mode, and began raising the temperatures. At one supermarket in Sweden, refrigerators were reportedly set to +50°C instead of keeping food cold. Products spoiled, forcing supermarkets to throw away large quantities of meat, dairy products, and frozen goods. Similar attacks hit hundreds of stores across France in October. Cyberattacks have now reached supermarket refrigerators. From the massive Binance hack to attacks on everyday infrastructure, the list of targets keeps growing. And this may only be the beginning.
— NEXTA (@nexta_tv) November 2, 2026
Περιστατικά σε Φινλανδία, Εσθονία, Ιρλανδία και Ολλανδία
Στη Φινλανδία, η εφημερίδα Helsingin Sanomat μετέδωσε ότι καταστήματα της αλυσίδας Kesko διερευνούν αντίστοιχα προβλήματα στα συστήματα ψύξης τους.
Στην Ολλανδία, σύμφωνα με τον δημόσιο ραδιοτηλεοπτικό φορέα NOS, επηρεάστηκαν τα συστήματα τουλάχιστον 17 καταστημάτων, στην πλειονότητά τους μικρών τοπικών επιχειρήσεων.
Στην Εσθονία, η εταιρεία Kitman Coldtech, η οποία προμηθεύει εξοπλισμό ψύξης, αποκάλυψε στον δημόσιο ραδιοτηλεοπτικό φορέα ERR ότι οι δράστες απέκτησαν πρόσβαση σε υπολογιστή που έλεγχε το σύστημα ψύξης αλυσίδας σούπερ μάρκετ και αύξησαν τη θερμοκρασία στους 50 βαθμούς Κελσίου.
Ο διευθύνων σύμβουλος της εταιρείας, Γιαν Μούτσο, δήλωσε ότι το περιστατικό σημειώθηκε το πρωί της Δευτέρας και αντιμετωπίστηκε μέσα σε λίγα λεπτά, χωρίς να προκαλέσει σημαντικές ζημιές.
Η εσθονική αλυσίδα Selver επιβεβαίωσε ότι ένα από τα καταστήματά της είχε επηρεαστεί.
Στην Ιρλανδία, η SuperValu, η τρίτη μεγαλύτερη αλυσίδα σούπερ μάρκετ της χώρας, ανακοίνωσε ότι κυβερνοεπίθεση επηρέασε τα συστήματα ψύξης συγκεκριμένου μοντέλου εξοπλισμού σε 13 από τα 223 καταστήματά της. Ως προληπτικό μέτρο, τα ψυχόμενα και κατεψυγμένα προϊόντα αποσύρθηκαν από την πώληση.
Γιατί τα συστήματα ψύξης αποτελούν εύκολο στόχο για τους χάκερ
Η επανάληψη παρόμοιων περιστατικών σε διαφορετικές χώρες και αλυσίδες λιανεμπορίου εντείνει τις ανησυχίες για την ασφάλεια των συστημάτων που ελέγχουν κρίσιμες καθημερινές λειτουργίες.
Τα σύγχρονα ψυγεία, οι καταψύκτες και οι βιομηχανικές ψυκτικές εγκαταστάσεις συνδέονται ολοένα και περισσότερο με ψηφιακά δίκτυα, επιτρέποντας την απομακρυσμένη παρακολούθηση και διαχείρισή τους.
Αυτή η δυνατότητα προσφέρει σημαντικά λειτουργικά πλεονεκτήματα στις επιχειρήσεις, δημιουργεί όμως και νέες ευπάθειες.
Η πρόσβαση σε έναν ελεγκτή θερμοκρασίας μπορεί να επιτρέψει σε έναν εισβολέα να παρέμβει στη λειτουργία ολόκληρης ψυκτικής εγκατάστασης, χωρίς να χρειαστεί να αποκτήσει φυσική πρόσβαση στο κατάστημα.
Ο Τομ Χέγκελ, ειδικός της εταιρείας κυβερνοασφάλειας SentinelOne, επισημαίνει ότι τα σούπερ μάρκετ αποτελούν ελκυστικό στόχο, καθώς διαθέτουν μεγάλο αριθμό συνδεδεμένων συσκευών: από ελεγκτές ψύξης και συστήματα διαχείρισης κτιρίων μέχρι μηχανισμούς ελέγχου πρόσβασης και εξοπλισμό στα ταμεία.
Όπως εξηγεί, πολλές κυβερνοεπιθέσεις έχουν ως στόχο τον εκβιασμό των επιχειρήσεων ή εξυπηρετούν πολιτικές επιδιώξεις. Ωστόσο, όταν οι επιθέσεις προκαλούν εκτεταμένες υλικές ζημιές χωρίς να συνοδεύονται από οικονομικές απαιτήσεις, ενισχύεται το ενδεχόμενο να πρόκειται για πράξεις δολιοφθοράς.
Από την πλευρά του, ο Πάτρικ Λάμπλμερ, της εταιρείας κυβερνοασφάλειας Tributech, προειδοποιεί ότι τέτοιου είδους επιθέσεις ενδέχεται να συνεχιστούν όσο τα ευάλωτα συστήματα παραμένουν εκτεθειμένα στο διαδίκτυο.
Όπως επισημαίνει, πολλές ψυκτικές εγκαταστάσεις διαθέτουν γνωστά κενά ασφαλείας που δεν έχουν ακόμη διορθωθεί. Μάλιστα, σύμφωνα με τον ίδιο, χιλιάδες ελεγκτές εξακολουθούσαν να είναι προσβάσιμοι μέσω διαδικτύου ακόμη και μετά την επίθεση στη Γαλλία.
«Μερικές εντολές σε έναν ελεγκτή θερμοκρασίας αρκούν για να καταστραφούν τα αποθέματα ενός καταστήματος μέσα σε μία νύχτα και να οδηγηθεί στην αναστολή της λειτουργίας του», προειδοποίησε.
‼️ BREAKING: Hackers are hitting supermarket freezers in 5 countries at the same time. This is what Covid looked like in week 1. A few countries. Small numbers. Nobody called it a crisis. 1/ Sweden: stores say hackers hit their cooling overnight. One says fridges and freezers were set to 50°C, and the food spoiled. ICA Kvantum stores in Sjöbo and Tomelilla were hit, plus at least 6 Coop stores. Sjöbo stayed closed through the morning, threw out all affected goods and apologized. ICA says it is working to restore normal operations. In Sankt Olof a store manager said “everything is ruined.” Sweden’s National Cybersecurity Centre is working on several incidents. 2/ Estonia: the CEO of cooling firm Kitman Coldtech says several clients were targeted and a large chain’s freezer was raised to +50°C. It was found and addressed in about 10 minutes, no major damage. 3/ Ireland: SuperValu pulled ALL fresh and frozen food from 13 stores. Its owner, Musgrave, confirmed a “cybersecurity incident” on a “specific model” of fridge. 4/ Luxembourg: Ahold Delhaize says an “IT incident” hit fridges and freezers at dozens of its supermarkets across Luxembourg and Belgium. 5/ Belgium: more than 40 Delhaize, at least 15 Carrefour and around 5 Spar stores were hit. Cold storage climbed to 15°C. Aisles were closed off and large amounts of stock were destroyed. A notice at one Proxy Delhaize said its systems had “fallen victim to hacking.” Now zoom out. A freezer normally sits at -18°C. In Estonia, hackers reportedly got in through older controllers. In France, the controller maker said many devices were obsolete or ran outdated firmware. Raise the temperature overnight and the food rots. “You can’t unspoil food,” one professor said. It did not start today. 3 weeks ago hackers raised freezers at more than 350 sites in France to as high as 50°C. There were fires. Intermarché’s CEO put the cost at “tens of millions of euros nationwide in a single day.” Sources suspect Russian involvement there. No group has claimed it. That same day an analyst said Spain, Portugal, Poland, Germany and Belgium were affected too. Covid emptied the shelves. Nobody is calling this a crisis yet. But the Financial Times already puts the ruined food at millions of euros. Officials say the Pentagon is treating late-August freezer failures on US military bases as a suspected hack. At least 6 base stores were hit. Army investigators are working with French law enforcement. 5 countries in one day. 11 countries named since August. https://t.co/PzG0KK1EU5
— KobeJordan (@timothybumper) November 2, 2026
Το προηγούμενο της Γαλλίας και τα κενά ασφαλείας
Η γαλλική υπόθεση αποτελεί μέχρι στιγμής το πιο χαρακτηριστικό παράδειγμα των πιθανών συνεπειών τέτοιων επιθέσεων.
Οι χάκερ παραβίασαν συστήματα ελέγχου ψύξης, τα οποία προέρχονταν κυρίως από τη δανική εταιρεία Danfoss. Μέσω απομακρυσμένης πρόσβασης, κατάφεραν να παρακάμψουν τις υφιστάμενες ρυθμίσεις σε χιλιάδες καταψύκτες, ψυγεία και ψυκτικούς θαλάμους μεγάλων αλυσίδων, μεταξύ των οποίων οι Intermarché, Coopérative U, Carrefour, Leclerc και Monoprix.
Σε ορισμένες περιπτώσεις, οι θερμοκρασίες μεταβλήθηκαν από τους -27 βαθμούς Κελσίου σε επίπεδα που ξεπερνούσαν τους 50 βαθμούς.
Το αποτέλεσμα ήταν η καταστροφή μεγάλων ποσοτήτων νωπού κρέατος, γαλακτοκομικών και κατεψυγμένων προϊόντων. Οι ζημιές σε μεμονωμένα σούπερ μάρκετ φέρεται να κυμάνθηκαν από αρκετές δεκάδες χιλιάδες ευρώ έως και περισσότερα από 130.000 ευρώ.
Η Danfoss είχε ανακοινώσει στη συνέχεια ότι είχε εντοπίσει ορισμένα κενά ασφαλείας ήδη από την προηγούμενη χρονιά και ότι είχε επανειλημμένα συστήσει στους πελάτες της να εγκαταστήσουν τις απαραίτητες ενημερώσεις λογισμικού.
Η εισαγγελία του Παρισιού ξεκίνησε επίσημη έρευνα για την επίθεση, ενώ ο Γάλλος πρωθυπουργός Σεμπαστιάν Λεκορνού έδωσε εντολή στην εθνική υπηρεσία κυβερνοασφάλειας ANSSI να διερευνήσει την υπόθεση.
Η υπηρεσία διαπίστωσε στη συνέχεια ότι είχαν στοχοποιηθεί και σούπερ μάρκετ που χρησιμοποιούσαν ελεγκτές δύο ακόμη κατασκευαστών, γεγονός που διεύρυνε το πεδίο της έρευνας.
Ο φόβος για υβριδικές επιθέσεις και η απουσία ανάληψης ευθύνης
Η γεωγραφική εξάπλωση των περιστατικών και η ομοιότητα των μεθόδων που χρησιμοποιήθηκαν επαναφέρουν στο προσκήνιο τις ανησυχίες για υβριδικές επιθέσεις εναντίον ευρωπαϊκών υποδομών.
Μετά τη ρωσική εισβολή στην Ουκρανία το 2022, οι ευρωπαϊκές κυβερνήσεις έχουν εντείνει την προσοχή τους απέναντι σε κυβερνοεπιθέσεις που ενδέχεται να συνδέονται με κρατικούς μηχανισμούς ή να εξυπηρετούν ευρύτερους γεωπολιτικούς στόχους.
Η δυνατότητα πρόκλησης υλικών ζημιών μέσω της παραβίασης συστημάτων που ελέγχουν καθημερινές λειτουργίες επιχειρήσεων αναδεικνύει μια διαφορετική διάσταση της κυβερνοασφάλειας. Δεν πρόκειται απαραίτητα για επιθέσεις που έχουν ως στόχο την κλοπή δεδομένων ή την οικονομική εκβίαση.
Η διατάραξη της λειτουργίας μιας αλυσίδας σούπερ μάρκετ, η καταστροφή ευπαθών προϊόντων και η δημιουργία προβλημάτων στην τροφοδοσία μπορούν να προκαλέσουν άμεσες οικονομικές και λειτουργικές συνέπειες.
Μέχρι στιγμής, πάντως, δεν έχει υπάρξει ανάληψη ευθύνης για τις επιθέσεις, ενώ οι αρχές δεν έχουν κατονομάσει τους δράστες ούτε έχουν παρουσιάσει στοιχεία που να τεκμηριώνουν σύνδεση με συγκεκριμένο κράτος ή οργάνωση.
Το βασικό ερώτημα, επομένως, δεν αφορά μόνο το ποιος βρίσκεται πίσω από τις επιθέσεις, αλλά και το κατά πόσο οι ευρωπαϊκές επιχειρήσεις έχουν θωρακίσει επαρκώς τις ψηφιακές υποδομές που ελέγχουν κρίσιμες λειτουργίες της καθημερινής οικονομικής δραστηριότητας.
Πηγή: skai.gr
Διαβάστε τις Ειδήσεις σήμερα και ενημερωθείτε για τα πρόσφατα νέα.
Ακολουθήστε το Skai.gr στο Google News και μάθετε πρώτοι όλες τις ειδήσεις.


