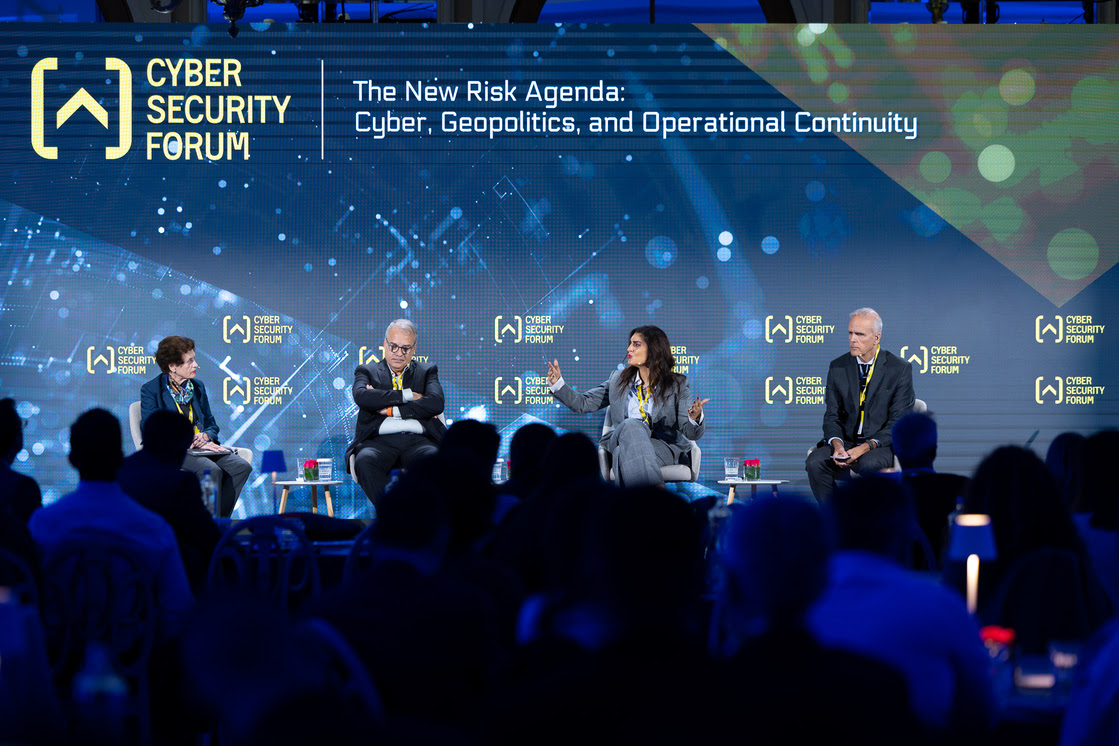
Η ταυτοποίηση των χρηστών του διαδικτύου και η ειδική σήμανση του περιεχομένου Τεχνητής Νοημοσύνης, η νέα Εθνική Στρατηγική Κυβερνοασφάλειας και ο διαγωνισμός για το Government Cloud ήταν μεταξύ των θεμάτων που αναδείχθηκαν στο Cyber Security Forum 2026, που πραγματοποιήθηκε χθες Τρίτη, 19 Οκτωβρίου, στην Αθήνα. Κυβερνητικά στελέχη, εκπρόσωποι ευρωπαϊκών θεσμών, πανεπιστημιακοί και στελέχη της αγοράς συζήτησαν τις προκλήσεις της ψηφιακής ασφάλειας, από τις νέες μορφές κυβερνοεπιθέσεων έως τους κινδύνους της παραπληροφόρησης για τη δημοκρατία.
Στην ανάγκη ταυτοποίησης των χρηστών στο διαδίκτυο και ειδικής σήμανσης κάθε περιεχομένου που παράγεται με Τεχνητή Νοημοσύνη αναφέρθηκε ο Υφυπουργός παρά τω Πρωθυπουργώ και Κυβερνητικός Εκπρόσωπος Παύλος Μαρινάκης. «Οι κανόνες είναι στοιχείο της δημοκρατίας», υπογράμμισε, ενώ ανακοίνωσε ότι έχει εξασφαλιστεί χρηματοδότηση για την επέκταση σε όλα τα σχολεία της πρωτοβουλίας «Καλλιεργώντας κριτικούς αναγνώστες». Το πρόγραμμα, που ξεκίνησε πιλοτικά σε συνεργασία με το Υπουργείο Παιδείας καιτο Αριστοτέλειο Πανεπιστήμιο Θεσσαλονίκης, περιλαμβάνει τη συμμετοχή καθηγητών και δημοσιογράφων στην εκπαίδευση μαθητών για τη διασταύρωση των ειδήσεων και την ανάπτυξη κριτικής σκέψης.
Ο κ. Μαρινάκης συνέδεσε την απομάκρυνση των πολιτών από την ενημέρωση με την τοξικότητα του δημόσιου διαλόγου και τα «τηλεδικαστήρια», επισημαίνοντας ότι η παραπληροφόρηση μπορεί να απειλήσει ακόμη και τα εθνικά συμφέροντα. Αναφέρθηκε επίσης στα μητρώα έντυπου και ηλεκτρονικού Τύπου και στους κανόνες κρατικής διαφήμισης, ενώ προειδοποίησε ότι οι απαντήσεις των εφαρμογών Τεχνητής Νοημοσύνης δεν είναι πάντοτε αξιόπιστες.
Στους λιγότερο ορατούς μηχανισμούς επηρεασμού της κοινής γνώμης επικεντρώθηκε η Λίλιαν Μήτρου, καθηγήτρια στο Πανεπιστήμιο Αιγαίου. Όπως εξήγησε, η συλλογή προσωπικών δεδομένων, η πολιτική μικροστόχευση και η αυτοματοποιημένη παραγωγή περιεχομένου μπορούν να δημιουργήσουν την ψευδαίσθηση ότι μια συγκεκριμένη άποψη κυριαρχεί στην κοινωνία, χωρίς να εκφράζει πραγματική πλειοψηφία. «Το κρίσιμο δεν είναι η ορατή πολιτική διαφήμιση αλλά η υπόγεια», τόνισε, προειδοποιώντας ότι η συνεχής έκθεση σε παραπλανητικές πληροφορίες μπορεί να οδηγήσει όχι μόνο στην αποδοχή ψευδών ειδήσεων, αλλά και στην πλήρη απώλεια εμπιστοσύνης. «Μπορεί στο τέλος να μην ξέρεις τι να πιστέψεις», ανέφερε, επισημαίνοντας ότι η αδυναμία αυτή καθιστά τον πολίτη περισσότερο ευάλωτο στη χειραγώγηση. Για τις υποχρεώσεις των ψηφιακών πλατφορμών να αξιολογούν τους συστημικούς κινδύνους για τη δημοκρατία, υπογράμμισε ότι προτεραιότητα αποτελεί η εφαρμογή των υφιστάμενων ρυθμίσεων.
Την ερευνητική διάσταση του προβλήματος ανέδειξαν η Φαίη Μακαντάση, Διευθύντρια Ερευνών της διαΝΕΟσις, και ο Άγγελος Σεριάτος, Επιστημονικός Διευθυντής της Prorata. Η πρώτη παρουσίασε στοιχεία από έρευνες της διαΝΕΟσις και του Ινστιτούτου Reuters, σύμφωνα με τα οποία μόλις το 18% εμπιστεύεται τις ειδήσεις στην Ελλάδα, ενώ το 81% του δείγματος αποφεύγει ενεργά την ενημέρωση. Παράλληλα, το 12% χρησιμοποιεί εφαρμογές συνομιλίας Τεχνητής Νοημοσύνης για ενημέρωση, ποσοστό που διπλασιάστηκε σε έναν χρόνο. Ο κ. Σεριάτος ανέφερε ότι, σε πειραματική έρευνα για λογαριασμό ξένου πανεπιστημίου, περίπου το 75% όσων εκτέθηκαν σε ψευδείς ή αλλοιωμένες ειδήσεις δεν προχώρησε σε καμία διασταύρωση. Διευκρίνισε, πάντως, ότι τα επιστημονικά συμπεράσματα για την άμεση επίδραση της παραπληροφόρησης στην ψήφο παραμένουν συχνά αντικρουόμενα.
Ο Γιάννης Μαστρογεωργίου, Ειδικός Γραμματέας Μακροπρόθεσμου Σχεδιασμού στην Προεδρία της Κυβέρνησης, περιέγραψε τον τεράστιο όγκο και την ταχύτητα της πληροφορίας ως έναν «ακατάσχετο εκκωφαντικό θόρυβο» που επηρεάζει τον δημόσιο λόγο. Υποστήριξε ότι η κυβερνοασφάλεια πρέπει πλέον να περιλαμβάνει και την «πνευματική και αντιληπτική προστασία» των πολιτών, με έμφαση στην εκπαίδευση και στην έγκαιρη δημιουργία μηχανισμών προστασίας από εκστρατείες επιρροής.
Κυβερνοασφάλεια, εθνική στρατηγική και ευρωπαϊκές εξαρτήσεις
Την κυβερνοασφάλεια ως κορυφαίο ζήτημα εθνικής ασφάλειας χαρακτήρισε ο Υφυπουργός Ψηφιακής Διακυβέρνησης Χρήστος Δερμεντζόπουλος, παρουσιάζοντας τις βασικές κατευθύνσεις της νέας Εθνικής Στρατηγικής Κυβερνοασφάλειας για την περίοδο 2026–2030. Αναφέρθηκε στη συγκρότηση της Εθνικής Αρχής Κυβερνοασφάλειας και στην ανάγκη ενίσχυσης των μηχανισμών προστασίας των ψηφιακών υποδομών, επισημαίνοντας ότι οι σύγχρονες απειλές μπορούν να επηρεάσουν τη λειτουργία κρατικών υπηρεσιών και ολόκληρων οργανισμών. Παράλληλα, στάθηκε στον διπλό ρόλο της Τεχνητής Νοημοσύνης, η οποία μπορεί να αξιοποιηθεί τόσο για τον εντοπισμό ύποπτων δραστηριοτήτων όσο και για την εξαπάτηση και την πραγματοποίηση επιθέσεων.
Ο Μιχάλης Μπλέτσας, Διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, έθεσε το ζήτημα της ανεξέλεγκτης διασύνδεσης συσκευών και εγκαταστάσεων με το διαδίκτυο. «Δεν είναι πλέον καλό να συνδέουμε τα πάντα στο διαδίκτυο. Πρέπει να βάλουμε ένα φρένο», τόνισε, αναφέροντας ως χαρακτηριστικό παράδειγμα τον εντοπισμό περίπου 1.600 ελεγκτών ηλιακών πάρκων στην Ελλάδα που είναι απευθείας συνδεδεμένοι στο διαδίκτυο. Πρόκειται, όπως εξήγησε, για συσκευές που συχνά δεν αναβαθμίζονται και μπορούν να αποτελέσουν στόχο κυβερνοεπιθέσεων, με ενδεχόμενες επιπτώσεις στη λειτουργία ενεργειακών υποδομών.
Στις τεχνολογικές εξαρτήσεις της Ευρωπαϊκής Ένωσης επικεντρώθηκε η Δέσποινα Σπανού, Αναπληρώτρια Γενική Διευθύντρια της DG CNECT της Ευρωπαϊκής Επιτροπής. Προειδοποίησε για τους κινδύνους που δημιουργεί η εξάρτηση των ευρωπαϊκών τηλεπικοινωνιακών υποδομών από προμηθευτές τρίτων χωρών, ιδιαίτερα από την Κίνα, επισημαίνοντας ότι η απεξάρτηση απαιτεί συντονισμένη πολιτική και δεν μπορεί να πραγματοποιηθεί άμεσα. «Η μεγάλη παρέμβαση δεν θα γίνει με μια μεγάλη κυβερνοεπίθεση. Θα γίνει με πολλές μικρές», ανέφερε. Στάθηκε επίσης στην ευρωπαϊκή οδηγία NIS2, στην προστασία των εφοδιαστικών αλυσίδων και στην ανάγκη ανάληψης μεγαλύτερης ευθύνης από τις διοικήσεις των επιχειρήσεων.
Ο Ανδρέας Μητράκας, Επικεφαλής του Γραφείου του Εκτελεστικού Διευθυντή του ENISA, αναφέρθηκε στις δυνατότητες πραγματοποίησης κυβερνοεπιθέσεων μεγάλης κλίμακας από αυτόνομα συστήματα Τεχνητής Νοημοσύνης. Υπογράμμισε τη σημασία της συστηματικής προετοιμασίας των οργανισμών και παρουσίασε τις απαιτήσεις του ευρωπαϊκού Cyber Resilience Act, καθώς και τη νέα πλατφόρμα αναφοράς ευπαθειών και σοβαρών περιστατικών ασφάλειας ψηφιακών προϊόντων που έχει θέσει σε λειτουργία ο ENISA.
Στο επίπεδο των κρατικών υποδομών, ο Σταύρος Ασθενίδης, Διευθύνων Σύμβουλος της Κοινωνίας της Πληροφορίας Μ.Α.Ε., ανακοίνωσε ότι προωθείται νέος διαγωνισμός για τη συνέχεια του Government Cloud. Όπως εξήγησε, έχει προηγηθεί ενοποίηση υποδομών και προεργασία από τη Γενική Γραμματεία Πληροφοριακών Συστημάτων, ενώ απαιτείται η εφαρμογή σχεδίων επιχειρησιακής συνέχειας τόσο στις κεντρικές υποδομές του Δημοσίου όσο και σε κάθε φορέα ξεχωριστά. Έδωσε ιδιαίτερη έμφαση στον έλεγχο των κρατικών δεδομένων και στο μικτό μοντέλο υποδομών που συνδυάζει υπηρεσίες δημόσιου υπολογιστικού νέφους με κρατικά συστήματα.
Στο σχεδιαζόμενο Data Center της Microsoft στην Ελλάδα αναφέρθηκε ο Τηλέμαχος Μωραΐτης, Διευθυντής Κυβερνητικών Υποθέσεων της εταιρείας για Ελλάδα, Κύπρο, Μάλτα και χώρες της Αδριατικής. Παρουσίασε τις διαφορετικές επιλογές φιλοξενίας και προστασίας δεδομένων που θα παρέχονται σε επιχειρήσεις και δημόσιους φορείς, τονίζοντας ότι καθοριστική σημασία έχει ο έλεγχος που διατηρεί κάθε οργανισμός στα δεδομένα του. Αναφέρθηκε επίσης στην ανάγκη προετοιμασίας για τις μελλοντικές προκλήσεις της κβαντικής τεχνολογίας.
Η ετοιμότητα των επιχειρήσεων και οι νέες μορφές επιθέσεων
Την απόσταση που εξακολουθεί να χωρίζει τις ελληνικές επιχειρήσεις από τον ευρωπαϊκό μέσο όρο ανέδειξε η Μάγκυ Αθανασιάδη, Διευθύντρια του Τομέα Τεχνολογίας και Ψηφιακού Μετασχηματισμού του ΣΕΒ. Σύμφωνα με τα στοιχεία που παρουσίασε, το 72% των ελληνικών επιχειρήσεων εφαρμόζει τουλάχιστον ένα μέτρο κυβερνοασφάλειας, έναντι 93% στην Ευρώπη, ενώ μόλις το 18% διαθέτει τεκμηριωμένες πολιτικές και διαδικασίες προστασίας, σε σύγκριση με 36% στον ευρωπαϊκό μέσο όρο. Ακόμη μεγαλύτερη είναι η υστέρηση στην ενημέρωση του προσωπικού, καθώς μόνο το 32% των ελληνικών επιχειρήσεων εκπαιδεύει ή ενημερώνει τους εργαζομένους του για θέματα ασφάλειας, έναντι 60% στην Ευρώπη.
Η κ. Αθανασιάδη υπογράμμισε ότι η διαχείριση των κυβερνοκινδύνων πρέπει να αποτελεί ευθύνη των διοικητικών συμβουλίων και όχι αποκλειστικά των τεχνικών υπηρεσιών. Αναφέρθηκε στη δυνατότητα δημιουργίας ειδικών Επιτροπών Τεχνολογίας στις διοικήσεις και ανακοίνωσε ότι ο ΣΕΒ πρόκειται να εκδώσει, σε δύο εβδομάδες, οδηγό για την εφαρμογή του ευρωπαϊκού AI Act, με συγκεκριμένα βήματα για την οργάνωση των επιχειρησιακών διαδικασιών.
Στον χρηματοπιστωτικό τομέα, ο Γιώργος Μπανάβας, Προϊστάμενος του Περιφερειακού Γραφείου Θεσσαλονίκης της Επιτροπής Κεφαλαιαγοράς, ανέδειξε τη σημασία του ευρωπαϊκού κανονισμού DORA, που επιτρέπει στις εποπτικές αρχές να συγκεντρώνουν πληροφορίες για περιστατικά κυβερνοασφάλειας και τις εξαρτήσεις των χρηματοπιστωτικών οργανισμών από εξωτερικούς παρόχους. Προειδοποίησε ότι μια συντονισμένη επίθεση σε πολλά ιδρύματα θα μπορούσε να προκαλέσει συστημικό πρόβλημα, καθιστώντας απαραίτητη τη συνεργασία των εποπτικών αρχών σε ευρωπαϊκό επίπεδο.
Στο Cyber Security Forum 2026 συμμετείχαν επίσης η Katie Rock, Director of Cybersecurity & Threat Intelligence της Mastercard, ο Παναγιώτης Παπαγιαννακόπουλος της EY, ο Νώντας Πασχαλίδης, Διευθύνων Σύμβουλος της Neurosoft, ο Κωνσταντίνος Γαβαρδίνας της KPMG, ο Δημήτρης Δάφνης, Διευθύνων Σύμβουλος της Cosmos Business Systems, ο Richard Meeus της ATCOM–Akamai και ο Κώστας Βούλγαρης, στέλεχος της AIG. Τον συντονισμό θεματικών συζητήσεων ανέλαβαν, μεταξύ άλλων, η Έλενα Παπαδημητρίου, Head of Editorial του fyi.news, και η Ινώ Αφεντούλη, Ειδική Σύμβουλος Πολιτικής και Επικεφαλής του Παρατηρητηρίου Γεωπολιτικής και Διπλωματίας του ΕΛΙΑΜΕΠ.
Το Cyber Security Forum 2026 διοργανώθηκε από την Tsomokos Communications, υπό την αιγίδα του Υπουργείου Εθνικής Άμυνας, του Υπουργείου Ψηφιακής Διακυβέρνησης, της Εθνικής Αρχής Κυβερνοασφάλειας και της Επιτροπής Κεφαλαιαγοράς, με την EXL Consulting ως Content Partner.
Κάνε like στη σελίδα μας στο Facebook
Ακολούθησε μας στο Twitter
Κάνε εγγραφή στο κανάλι μας στο Youtube
Γίνε μέλος στο κανάλι μας στο Viber
– Αναφέρεται ως πηγή το ertnews.gr στο σημείο όπου γίνεται η αναφορά.
– Στο τέλος του άρθρου ως Πηγή
– Σε ένα από τα δύο σημεία να υπάρχει ενεργός σύνδεσμος